GDPR a zabezpečení dat v podnikových systémech: praktický průvodce pro firmy
GDPR a zabezpečení dat v podnikových systémech spolu úzce souvisejí, ale nejde o totéž. GDPR stanovuje pravidla pro zpracování osobních údajů; firma je musí promítnout do technologií, interních postupů i každodenní práce zaměstnanců. Samotný nákup bezpečnostního nástroje proto soulad nezajistí.
Praktický přístup začíná otázkami: jaké údaje systém obsahuje, kdo k nim přistupuje, proč se zpracovávají a co se stane při chybě nebo útoku? Odpovědi pomáhají určit přiměřená opatření, rozdělit odpovědnosti a snížit riziko úniku či neoprávněného použití dat.
Co GDPR znamená pro podnikové systémy
GDPR vyžaduje, aby firma osobní údaje zpracovávala zákonně, transparentně a bezpečně a dokázala doložit, jak pravidla plní. V podnikových systémech se tyto povinnosti týkají celého životního cyklu dat: od jejich získání přes používání a sdílení až po výmaz.
Osobní údaj může být například jméno zákazníka, pracovní e-mail, telefonní číslo, identifikátor uživatelského účtu nebo údaj o poloze. Podnikové systémy, jako jsou CRM, účetní software, HR platforma, zákaznický portál či cloudové úložiště, mohou takové informace zpracovávat současně a pro různé účely. Firma by proto měla u každého systému znát účel zpracování, právní základ, kategorie údajů, dobu uchování a okruh lidí, kteří k nim potřebují přístup.
GDPR není technická certifikace ani seznam jediných povinných produktů. Požaduje přiměřené zabezpečení s ohledem na povahu údajů, okolnosti zpracování a související rizika. Důležitým principem je také ochrana osobních údajů již od návrhu: ochrana se zohledňuje při výběru a konfiguraci systému, ne až po jeho nasazení. Praktické informace k nařízení nabízí také úplné znění GDPR na webu EUR-Lex.
Kde v systémech vznikají hlavní rizika
Hlavní rizika vznikají tam, kde firma ztrácí přehled o přístupu k osobním údajům, jejich pohybu nebo odpovědnosti za ně. Často nejde o jednu velkou technickou chybu, ale o kombinaci drobných nedostatků v nastavení a provozu.
Typickým problémem jsou nadměrná oprávnění. Zaměstnanec může mít přístup k údajům, které pro svou práci nepotřebuje, případně zůstane aktivní účet po změně role či odchodu z firmy. Riziko zvyšují sdílené účty, slabé ověřování uživatelů a absence pravidelné kontroly oprávnění.
Další slabinou jsou neřízené exporty do tabulek, e-mailových příloh nebo osobních cloudových úložišť. Data se pak dostávají mimo centrální systém, kde se hůře uplatňují pravidla uchovávání, přístupová omezení a mazání. Problémy způsobují i nejasné odpovědnosti: nikdo nemusí vědět, kdo schvaluje nový účel zpracování nebo komu hlásit podezřelou událost.
Užitečný je jednoduchý model data–přístup–životní cyklus: zjistěte, jaká data systém drží, kdo s nimi může pracovat a jak jsou chráněna od pořízení po výmaz. Pokud firma neumí na některou část odpovědět, jde o konkrétní oblast k prověření, nikoli jen administrativní nedostatek.
Technická opatření pro ochranu dat
Technická opatření chrání osobní údaje před neoprávněným přístupem, ztrátou, změnou i nedostupností. Jejich konkrétní kombinace má vycházet z posouzení rizik a z toho, jaký systém a jaké údaje firma používá.
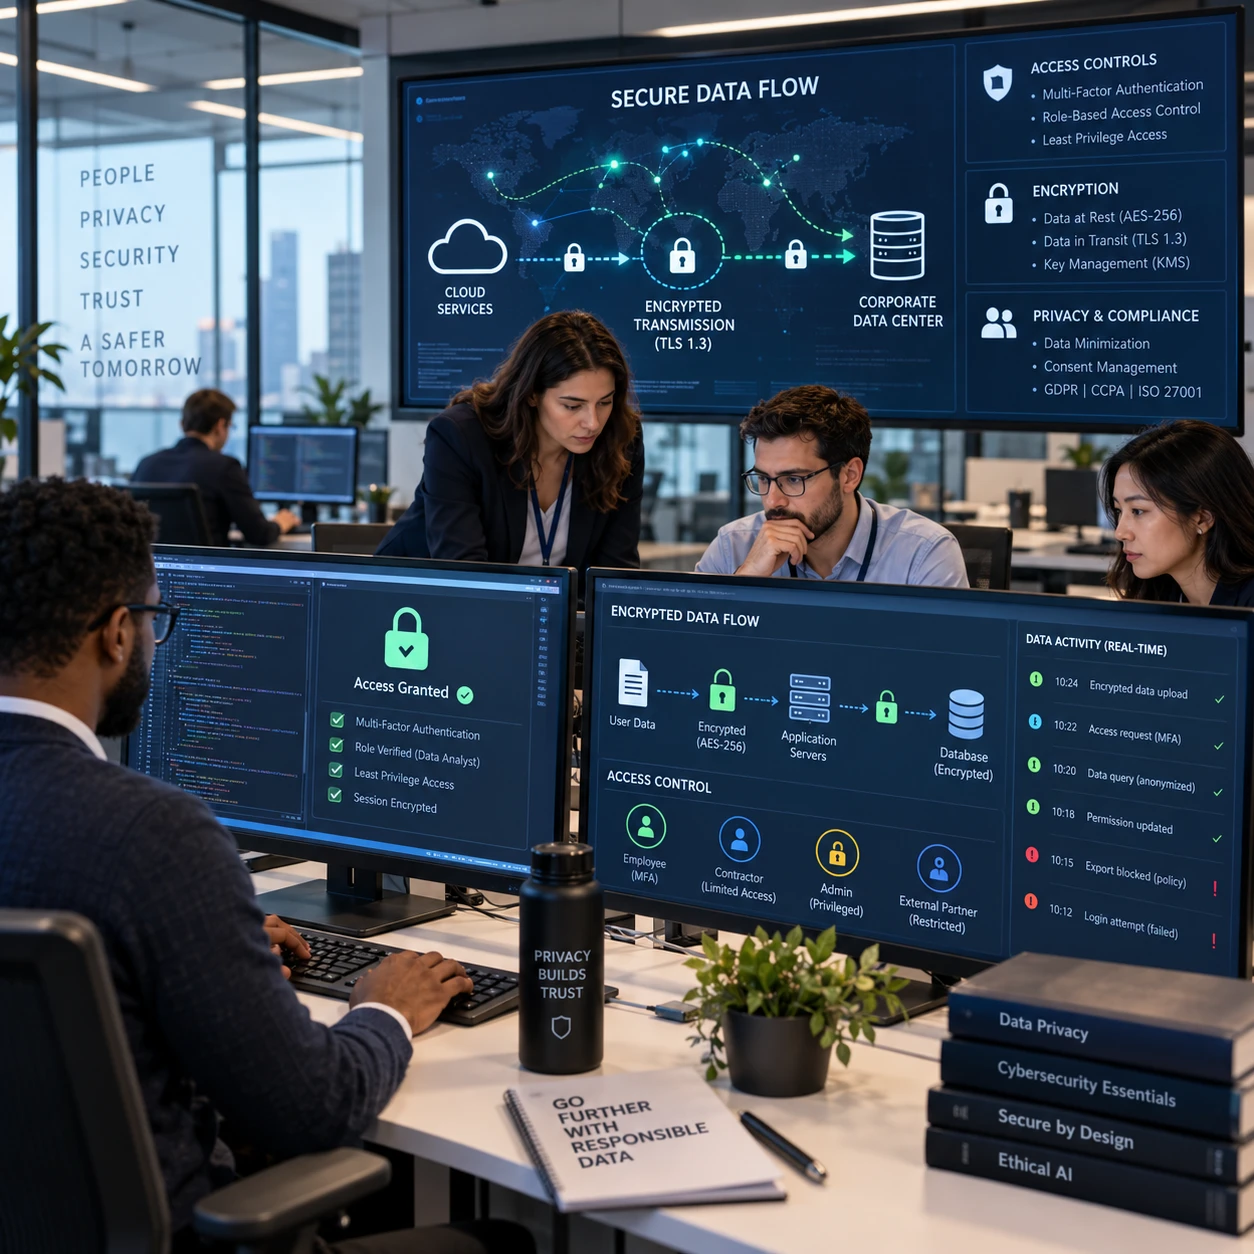
- Řízení přístupových oprávnění: přidělujte přístup podle pracovních rolí a principu nejmenších nutných oprávnění. U citlivých operací zapněte vícefaktorové ověření a pravidelně kontrolujte neaktivní účty.
- Šifrování dat: zvažte šifrování při přenosu i u uložených dat. Ověřte také, kdo spravuje šifrovací klíče a jak probíhá jejich obnova. Šifrování snižuje dopady některých incidentů, samo však neřeší nevhodná oprávnění ani chybné zpracování.
- Zálohování a obnova: zálohy chraňte před neoprávněným přístupem a pravidelně zkoušejte, zda lze data skutečně obnovit. Záloha, kterou nikdo nikdy neotestoval, není ověřeným plánem obnovy.
- Aktualizace a konfigurace: udržujte software podporovaný, instalujte bezpečnostní opravy a vypněte funkce či účty, které firma nepotřebuje.
- Protokolování činnosti: zaznamenávejte důležité přístupy a změny tak, aby bylo možné vyšetřit podezřelé události. Logy samy mohou obsahovat osobní údaje, proto i jejich rozsah, přístup a dobu uchování stanovte účelně.
Žádné jednotlivé opatření nezaručuje bezpečnost. Vícefaktorové ověření může například omezit zneužití hesla, ale neodstraní riziko chybně odeslaného exportu. Kombinujte proto technická opatření s pravidly, kontrolami a připraveným postupem pro obnovu provozu.
Organizační opatření a odpovědnosti
Organizační opatření stanovují, kdo smí s daty pracovat, podle jakých pravidel a jak firma prokáže, že postupuje odpovědně. Bez jasných rolí a dokumentace mohou i dobře zabezpečené podnikové systémy sloužit k nevhodnému zpracování.
Správce určuje účely a prostředky zpracování osobních údajů. Zpracovatel je zpracovává jménem správce, například jako poskytovatel cloudové platformy nebo externí mzdové služby. Správce odpovídá za volbu vhodného zpracovatele a za doložení souladu; zpracovatel má rovněž povinnosti, které vyplývají z GDPR a smlouvy. Smluvní ujednání by měla jasně popsat pokyny ke zpracování, zabezpečení, zapojení dalších zpracovatelů a pomoc při řešení incidentů.
Firma by měla vést záznamy o zpracování, pokud se na ni tato povinnost vztahuje, a udržovat je v souladu s reálným provozem. Dokumentace má popsat například účely, kategorie údajů a příjemců, předávání mimo Evropský hospodářský prostor a plánované lhůty výmazu. Vedle toho pomáhají interní pravidla pro exporty, schvalování nových systémů, práci na dálku a ukončení přístupů.
Školení nemusí být dlouhé, ale musí odpovídat konkrétním rolím. Uživatelé CRM potřebují vědět, jak bezpečně sdílet zákaznické údaje; správci systému zase jak kontrolovat oprávnění a uchovávat záznamy. Užitečné je stanovit vlastníka systému, který koordinuje technickou správu s odpovědnými pracovníky pro ochranu osobních údajů.
Jak řešit incidenty a průběžně řídit rizika
Při bezpečnostním incidentu firma nejprve omezuje další dopady, zjišťuje, jaké osobní údaje a osoby jsou zasaženy, a vše pečlivě dokumentuje. Poté vyhodnotí riziko pro práva a svobody lidí a určí, zda vznikají oznamovací povinnosti podle GDPR.
Praktický postup si připravte předem, aby první reakce nezávisela na improvizaci. Určete kontaktní osoby z IT, vedení, právního týmu a případně pověřence pro ochranu osobních údajů. Zajistěte, aby zaměstnanci věděli, kam hlásit podezření, například omylem zaslaný soubor, neobvyklý přístup do účtu nebo ztracené zařízení.
- Zachyťte a omezte událost: zabezpečte účet či systém, uchovejte relevantní důkazy a předejděte dalšímu úniku, aniž byste zbytečně zničili záznamy potřebné pro vyšetření.
- Vyhodnoťte rozsah: zjistěte, kdy k události došlo, jaké kategorie údajů a kolik lidí se týká a zda byly údaje čitelné nebo dostupné neoprávněné osobě.
- Rozhodněte o dalších krocích: GDPR stanoví oznamovací povinnost dozorovému úřadu bez zbytečného odkladu a pokud možno do 72 hodin od okamžiku, kdy se správce o porušení zabezpečení dozvěděl, pokud je pravděpodobné riziko pro práva a svobody osob. Při vysokém riziku může být nutné informovat také dotčené osoby.
- Zaznamenejte a poučte se: evidujte incident, přijatá opatření i důvod rozhodnutí. Následně upravte procesy nebo konfiguraci, aby se podobná situace neopakovala.
Samostatně provádějte posouzení rizik při významné změně systému, propojení databází nebo zavedení nového účelu zpracování. U plánovaného zpracování, které může vést k vysokému riziku, může být podle GDPR nutné posouzení vlivu na ochranu osobních údajů (DPIA). Posouzení pomáhá vybrat opatření; není to jednorázový formulář, který nahradí jejich průběžnou kontrolu.
Jak zavést ochranu dat při výběru a provozu softwaru
Ochranu dat při výběru softwaru zajistíte tím, že prověříte jeho funkce, dodavatele, nastavení i celý životní cyklus osobních údajů. Začněte požadavky na zpracování a rizika, ne seznamem funkcí z produktové prezentace.
- Popište použití: sepište účel systému, kategorie osobních údajů, uživatelské role, integrace a dobu uchování. Určete, zda dodavatel vystupuje jako zpracovatel, nebo zda pro konkrétní činnost jedná v jiné roli.
- Prověřte zabezpečení a správu: ověřte možnosti řízení oprávnění, vícefaktorového ověřování, šifrování, protokolování, zálohování a obnovy. Zjistěte, jak dodavatel oznamuje incidenty, aktualizuje službu a zapojuje další poskytovatele.
- Prověřte data a smlouvu: zjistěte, kde jsou údaje zpracovávány, jak se řeší případné předávání do třetích zemí a jak lze data exportovat, vrátit nebo odstranit po ukončení smlouvy. Zkontrolujte smlouvu o zpracování osobních údajů a její soulad se skutečným provozem.
- Nastavte provozní odpovědnosti: určete správce systému, schvalování přístupů, pravidla pro změny a termíny pravidelné kontroly. Před ostrým nasazením otestujte konfiguraci a plán obnovy.
Po spuštění systému pravidelně ověřujte, zda se nezměnil účel zpracování, rozsah uživatelů, integrace nebo podmínky dodavatele. Při ukončení služby naplánujte export potřebných dat, bezpečné odstranění kopií a odebrání přístupů. Tak se princip ochrany osobních údajů již od návrhu promítne do skutečného provozu, nikoli pouze do dokumentace.